CYBER ARMY: ORGANISASI DAN KEMAMPUAN DI MEDAN DIGITAL
CYBER ARMY: ORGANISASI DAN KEMAMPUAN DI MEDAN DIGITAL
Reporter: luska
Redaktur: Rikard Djegadut
GERILYA KOGNITIF — SERI 8
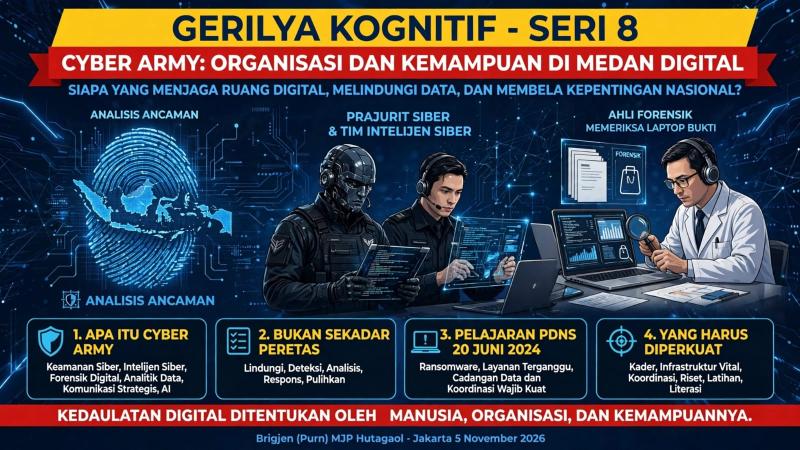
SIAPA YANG MENJAGA RUANG DIGITAL, MELINDUNGI DATA, DAN MEMPERTAHANKAN KEPENTINGAN NASIONAL?
Penulis: Brigjen (Purn) MJP.Hutagaol
Jakarta, 5 November 2026
1. MEDAN DIGITAL MEMERLUKAN KEKUATAN YANG TERORGANISASI
Pada Seri 5 kita membahas akun, jaringan, bot, dan influencer. Seri 6 membahas algoritma dan kecerdasan buatan (AI) sebagai mesin pengganda pengaruh. Seri 7 membahas deepfake dan ancamannya terhadap kepercayaan manusia.
Kini muncul pertanyaan berikutnya: siapa yang bertugas menjaga ruang digital, melindungi sistem, mengamankan data, dan menghadapi ancaman yang semakin kompleks?
Ancaman digital tidak hanya berupa penyebaran informasi palsu. Ada pula pencurian data, serangan ransomware, penyusupan jaringan, gangguan layanan publik, pemerasan digital, dan operasi pengaruh yang memanfaatkan platform komunikasi.
Menghadapi ancaman tersebut tidak cukup hanya dengan teknologi. Diperlukan manusia yang memiliki keahlian, organisasi yang terkoordinasi, pembagian tugas yang jelas, serta sistem pengawasan dan pertanggungjawaban.
Dalam pembahasan Gerilya Kognitif, kebutuhan kemampuan tersebut dapat kita pahami melalui konsep CYBER ARMY.
2. APA ITU CYBER ARMY?
Cyber Army dalam tulisan ini merupakan konsep kekuatan manusia dan organisasi yang memiliki kemampuan untuk melindungi, mengelola, menganalisis, dan menghadapi ancaman di ruang digital.
Perlu ditegaskan: istilah Cyber Army di sini bukan pernyataan bahwa Indonesia telah memiliki satuan resmi dengan nama tersebut. Ini adalah kerangka konseptual untuk membahas kemampuan yang perlu dibangun secara terintegrasi.
Kemampuan tersebut setidaknya mencakup enam bidang:
1. CYBER SECURITY: melindungi jaringan, perangkat, sistem, dan data dari akses serta gangguan yang tidak sah.
2. CYBER INTELLIGENCE: mengumpulkan dan menganalisis informasi mengenai ancaman, pelaku, kemampuan, dan kecenderungan aktivitas digital.
3. DIGITAL FORENSICS: memeriksa bukti digital untuk menemukan fakta, merekonstruksi kejadian, dan mendukung proses hukum.
4. DATA ANALYTICS: mengolah data untuk menemukan pola, hubungan, anomali, dan indikasi ancaman.
5. STRATEGIC COMMUNICATION: menyampaikan informasi yang benar, cepat, dan dapat dipertanggungjawabkan untuk menjaga kepercayaan publik.
6. AI AND TECHNOLOGY: memanfaatkan kecerdasan buatan dan teknologi pendukung untuk membantu deteksi, analisis, serta respons terhadap ancaman.
Keenam bidang tersebut mempunyai fungsi berbeda, tetapi saling melengkapi.
3. CYBER ARMY BUKAN SEKADAR PASUKAN PERETAS
Ada anggapan bahwa kekuatan siber hanya berkaitan dengan kemampuan meretas komputer atau jaringan.
Pandangan tersebut terlalu sempit.
Ahli keamanan jaringan memiliki tugas berbeda dengan analis intelijen siber. Ahli forensik digital berbeda dengan analis data. Tenaga komunikasi strategis juga memiliki keahlian dan tanggung jawab tersendiri.
Kekuatan digital justru terbentuk ketika berbagai keahlian tersebut bekerja dalam satu sistem.
Sebagai contoh, ketika terjadi serangan terhadap sistem pelayanan publik:
- Tim keamanan mendeteksi gangguan dan membantu mengamankan sistem.
- Tim teknis melakukan isolasi serta pemulihan layanan.
- Tim intelijen menganalisis pola ancaman dan informasi mengenai kemungkinan pelaku.
- Tim forensik mengamankan serta memeriksa bukti digital.
- Tim analisis data membantu menemukan pola dan dampak insiden.
- Tim komunikasi menyampaikan perkembangan yang telah terverifikasi kepada masyarakat.
Pembagian ini merupakan gambaran konseptual. Dalam pelaksanaannya, setiap tindakan harus mengikuti prosedur, kewenangan, dan mekanisme koordinasi yang berlaku.
Dengan demikian, Cyber Army bukan sekadar kemampuan menyerang sistem. Kekuatan utamanya adalah kemampuan melindungi, mendeteksi, menganalisis, merespons, dan memulihkan sistem.
4. PELAJARAN NYATA: SERANGAN TERHADAP PUSAT DATA NASIONAL SEMENTARA
Indonesia telah mengalami insiden siber yang menunjukkan betapa pentingnya kemampuan tersebut.
Pada 20 Juni 2024, Pusat Data Nasional Sementara (PDNS) mengalami gangguan akibat serangan ransomware. Dampaknya dirasakan sejumlah layanan publik, termasuk pelayanan keimigrasian.
Dalam keterangan pers pada 24 Juni 2024, Kepala BSSN menyampaikan bahwa hasil identifikasi menunjukkan serangan ransomware. BSSN juga menjelaskan adanya aktivitas berbahaya yang menonaktifkan sejumlah fitur keamanan dan mengganggu sistem penyimpanan.
Penanganan insiden melibatkan BSSN, Kementerian Komunikasi dan Informatika saat itu, aparat kepolisian yang menangani kejahatan siber, serta pihak penyedia layanan terkait.
Peristiwa ini memberikan beberapa pelajaran penting.
Pertama, perlindungan sistem harus dibangun sebelum serangan terjadi. Pengamanan tidak boleh hanya mengandalkan respons setelah gangguan muncul.
Kedua, cadangan data dan kemampuan pemulihan sangat menentukan. Sistem yang terganggu harus dapat dipulihkan agar pelayanan publik tidak berhenti terlalu lama.
Ketiga, koordinasi lintas lembaga sangat diperlukan. Penanganan insiden tidak dapat diselesaikan oleh satu pihak saja.
Keempat, kemampuan forensik dan pengamanan bukti harus diperkuat. Penyelidikan memerlukan bukti digital yang dapat diperiksa dan dipertanggungjawabkan.
Insiden PDNS bukan bukti bahwa Indonesia tidak memiliki kemampuan siber. Namun, peristiwa tersebut memperlihatkan bahwa perlindungan infrastruktur digital, pengelolaan risiko, kesiapan pemulihan, dan koordinasi masih harus terus diperkuat.
Inilah pelajaran yang harus dipetik: keamanan digital merupakan bagian dari keberlangsungan pelayanan dan kepentingan nasional.
5. MENGAPA ORGANISASI LEBIH PENTING DARIPADA SEKADAR JUMLAH PERSONEL?
Dalam menghadapi ancaman digital, jumlah personel bukan satu-satunya ukuran kekuatan.
Organisasi harus memiliki empat unsur utama.
Pertama, komando dan koordinasi.
Setiap unsur harus mengetahui tugas, kewenangan, tanggung jawab, dan jalur pelaporan. Koordinasi diperlukan agar tidak terjadi tumpang tindih pekerjaan.
Kedua, kemampuan teknis.
Personel harus memiliki keahlian sesuai bidang tugasnya. Perkembangan teknologi menuntut pendidikan dan peningkatan kemampuan secara berkelanjutan.
Ketiga, pertukaran informasi.
Informasi ancaman harus dapat dibagikan secara cepat dan aman kepada pihak yang berwenang, dengan tetap memperhatikan perlindungan data dan kerahasiaan.
Keempat, latihan dan evaluasi.
Kemampuan tidak cukup dibangun melalui pendidikan formal. Diperlukan simulasi, latihan bersama, evaluasi insiden, dan pembelajaran dari pengalaman nyata.
Tanpa organisasi yang baik, tenaga ahli dapat bekerja sendiri-sendiri. Padahal ancaman digital sering melibatkan banyak sistem, lembaga, dan sektor sekaligus.
6. PELAJARAN DARI DUNIA INTERNASIONAL
Perkembangan keamanan siber internasional menunjukkan bahwa pertahanan digital memerlukan kerja sama lintas keahlian dan sektor.
Dalam Deklarasi KTT Washington pada 10 Juli 2024, NATO menyepakati pembentukan NATO Integrated Cyber Defence Centre untuk memperkuat perlindungan jaringan, kesadaran situasional, dan integrasi ruang siber dalam kegiatan pertahanan.
NATO juga menekankan pentingnya ketahanan nasional, pendekatan seluruh pemerintahan, serta kerja sama antara pemerintah dan sektor swasta.
Sementara itu, CERT-EU dalam Threat Landscape Report 2025: A Year in Review, yang diterbitkan pada 8 April 2026, mencatat sedikitnya 174 pelaku ancaman berbeda yang melakukan aktivitas berbahaya terhadap institusi Uni Eropa dan ekosistem terkait selama 2025. Laporan tersebut juga mencatat peningkatan pemanfaatan AI untuk memperkuat teknik serangan, termasuk kloning suara, phishing yang dipersonalisasi, dan deepfake.
Angka tersebut merupakan hasil pemantauan terhadap lingkungan yang menjadi cakupan CERT-EU, bukan jumlah seluruh pelaku ancaman di dunia.
Pelajaran pentingnya bukan meniru struktur negara lain secara langsung. Yang perlu dipelajari adalah prinsipnya: kemampuan teknis, organisasi, koordinasi, pertukaran informasi, dan ketahanan harus dibangun sebagai satu kesatuan.
7. BAGAIMANA PEMBAGIAN PERAN DI INDONESIA?
Indonesia sudah memiliki lembaga dan dasar kebijakan dalam bidang keamanan siber. Karena itu, pembentukan kemampuan digital nasional harus memperkuat sistem yang sudah ada, bukan menciptakan tumpang tindih kewenangan.
Beberapa unsur penting memiliki peran sesuai mandat masing-masing:
BSSN menjalankan tugas pemerintahan di bidang keamanan siber dan persandian, termasuk koordinasi serta penguatan keamanan siber nasional sesuai ketentuan yang berlaku.
TNI menjalankan tugas pertahanan negara. Pengembangan kemampuan siber pertahanan perlu ditempatkan dalam kerangka tugas, struktur, dan kewenangan pertahanan negara.
Polri menjalankan fungsi pemeliharaan keamanan dan ketertiban masyarakat, penegakan hukum, serta penyelidikan dan penyidikan tindak pidana, termasuk kejahatan siber sesuai kewenangannya.
Kementerian dan lembaga pemerintah bertanggung jawab menjaga keamanan sistem dan data yang berada dalam pengelolaannya serta memastikan pelayanan publik tetap berjalan.
Perguruan tinggi, industri teknologi, dan masyarakat berperan dalam pengembangan keahlian, inovasi, penelitian, peningkatan literasi, serta penguatan ketahanan digital.
Semua unsur tersebut tidak otomatis berada dalam satu rantai komando. Masing-masing memiliki dasar hukum, fungsi, dan tanggung jawab sendiri.
Yang diperlukan adalah koordinasi nasional yang jelas, pertukaran informasi yang aman, pembagian tanggung jawab, dan mekanisme respons insiden yang efektif.
8. APA YANG HARUS DIPERKUAT INDONESIA?
Indonesia telah memiliki landasan kebijakan keamanan siber, antara lain:
- Peraturan Presiden Nomor 47 Tahun 2023 tentang Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber.
- Peraturan BSSN Nomor 5 Tahun 2024 tentang Rencana Aksi Nasional Keamanan Siber Tahun 2024–2028.
- Peraturan BSSN Nomor 8 Tahun 2025 tentang Rencana Strategis BSSN Tahun 2025–2029.
Tantangannya adalah memastikan kebijakan tersebut diterjemahkan menjadi kemampuan nyata.
Ada enam bidang yang perlu mendapat perhatian:
1. Pendidikan dan kaderisasi: menyiapkan tenaga ahli keamanan siber, intelijen digital, forensik, analisis data, dan AI.
2. Perlindungan infrastruktur vital: memperkuat keamanan pusat data, jaringan komunikasi, energi, keuangan, transportasi, dan pelayanan publik.
3. Pusat koordinasi dan respons insiden: memperjelas mekanisme pelaporan, pertukaran informasi, penanganan, dan pemulihan.
4. Riset dan pengembangan teknologi: mendorong kemampuan nasional dalam perangkat keamanan, analisis ancaman, dan teknologi pendukung.
5. Latihan lintas sektor: menguji kesiapan lembaga pemerintah, aparat, industri, dan penyedia layanan.
6. Literasi serta ketahanan masyarakat: membangun kemampuan warga untuk melindungi identitas, data pribadi, dan keputusan dari penipuan serta manipulasi informasi.
Indonesia tidak boleh hanya menjadi pengguna teknologi. Indonesia harus memiliki kemampuan untuk melindungi sistem, mengelola data, dan menjaga kepentingan nasional di ruang digital.
9. HUBUNGAN CYBER ARMY DENGAN GERILYA KOGNITIF
Cyber Army dan Gerilya Kognitif memiliki hubungan, tetapi keduanya tidak sama.
Cyber Army dalam kerangka tulisan ini merupakan konsep kemampuan manusia dan organisasi di ruang digital.
Gerilya Kognitif merupakan kerangka untuk memahami persaingan dalam membentuk persepsi, memengaruhi penilaian, dan memengaruhi keputusan manusia.
Hubungannya dapat dijelaskan sebagai berikut:
- Cyber Security melindungi sistem dan data.
- Cyber Intelligence membantu memahami ancaman dan pola aktivitas.
- Digital Forensics membantu memeriksa keaslian informasi serta menelusuri kejadian.
- Data Analytics membantu membaca pola penyebaran informasi.
- Strategic Communication membantu menjelaskan fakta dan membangun kepercayaan.
- AI membantu mempercepat pengolahan informasi dan analisis.
Kemampuan digital tersebut dapat mendukung pertahanan kognitif.
Namun, tujuan pertahanan bukan memanipulasi masyarakat atau membungkam kritik. Tujuannya adalah menjaga ruang informasi agar masyarakat dapat membedakan fakta dari rekayasa dan mengambil keputusan secara mandiri.
10. CYBER ARMY DALAM KERANGKA PERANG FONDASI
Dalam kerangka Perang Fondasi, Cyber Army dapat dipahami melalui tiga pilar utama:
ENERGI: sumber daya komputasi, perangkat, pusat data, jaringan komunikasi, dan infrastruktur teknologi yang menopang kemampuan digital.
DATA: informasi, sistem digital, intelijen, dan bukti yang harus dilindungi serta dianalisis.
PERSEPSI: ruang kesadaran manusia yang dapat dipengaruhi oleh informasi, narasi, dan berbagai bentuk manipulasi digital.
Ketiganya saling berhubungan.
Energi menyediakan kemampuan teknologi. Data menjadi bahan yang dikelola dan dianalisis. Persepsi merupakan ruang kesadaran manusia tempat informasi dipahami dan keputusan dibentuk.
Cyber Army bukan pilar keempat. Ia merupakan salah satu bentuk kemampuan manusia dan organisasi untuk menjaga serta memanfaatkan ketiga pilar tersebut.
11. KESIMPULAN: KEKUATAN DIGITAL DITENTUKAN OLEH MANUSIA DAN ORGANISASINYA
Teknologi dapat dibeli. Perangkat dapat diperbarui. Sistem dapat dibangun.
Namun, kemampuan memahami ancaman, mengambil keputusan, bekerja sama, dan bertanggung jawab tidak dapat digantikan hanya dengan membeli perangkat.
Indonesia memerlukan sumber daya manusia yang unggul, organisasi yang terkoordinasi, teknologi yang memadai, serta aturan yang menjamin profesionalisme.
Dalam Gerilya Kognitif, kekuatan digital tidak hanya diukur dari kemampuan menghadapi serangan, tetapi juga dari kemampuan melindungi data, menjaga pelayanan publik, mempertahankan kepercayaan, dan memastikan masyarakat tidak mudah dimanipulasi.
Kedaulatan digital bukan sekadar memiliki teknologi. Kedaulatan digital berarti memiliki manusia, organisasi, dan kemampuan untuk melindungi kepentingan bangsa di ruang digital.
---
SUMBER RUJUKAN
1. Pemerintah Republik Indonesia, Peraturan Presiden Nomor 28 Tahun 2021 tentang Badan Siber dan Sandi Negara.
2. Pemerintah Republik Indonesia, Peraturan Presiden Nomor 47 Tahun 2023 tentang Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber.
3. Badan Siber dan Sandi Negara, Peraturan BSSN Nomor 5 Tahun 2024 tentang Rencana Aksi Nasional Keamanan Siber Tahun 2024–2028.
4. Kementerian Komunikasi dan Informatika, BSSN Identifikasi Pusat Data Nasional Sementara Diserang Ransomware, 24 Juni 2024.
5. Badan Siber dan Sandi Negara, Peraturan BSSN Nomor 8 Tahun 2025 tentang Rencana Strategis BSSN Tahun 2025–2029.
6. NATO, Washington Summit Declaration, 10 Juli 2024.
7. CERT-EU, Threat Landscape Report 2025: A Year in Review, 8 April 2026.