Oleh : ARDI SUTEDJA K.
Baca juga : Memaknai Sumpah Pemuda di Era Digital, AI, dan Kuantum: Menjaga Kedaulatan dari Balik Layar
Jakarta, 30 Oktober 2026. Bulan Oktober tahun ini akan tercatat dalam kalender keamanan nasional sebagai "Black October"—sebuah periode di mana kita menyaksikan eskalasi ancaman dan insiden keamanan siber yang mencapai titik didih baru. Rentetan serangan dan masifnya kebocoran data yang mendera berbagai institusi bukanlah sekadar anomali statistik bulanan. Lebih dari itu, rentetan peristiwa ini merupakan indikator kunci dan proyeksi nyata dari lanskap ancaman yang akan terus berlanjut dan memburuk hingga tahun 2027 dan seterusnya. Kita sedang berhadapan dengan pergeseran paradigma ancaman, di mana teknologi masa depan seperti Kecerdasan Buatan (AI) yang bersifat otonom atau agen cerdas (agentic AI), serta bayang-bayang Kriptografi Pasca-Kuantum (Post-Quantum Cryptography/PQC), mulai dimanfaatkan oleh aktor ancaman sebagai senjata strategis.
Lompatan teknologi ini mengubah aturan main secara radikal. Jika sebelumnya serangan siber membutuhkan intervensi manusia secara manual dan memakan waktu, agen AI kini mampu mengotomatisasi seluruh rantai serangan (attack chain), mulai dari pengintaian hingga eksploitasi, dengan kecepatan dan presisi mesin. Di saat yang sama, kita dihadapkan pada ancaman siber berbasis strategi "harvest now, decrypt later", di mana data-data rahasia negara dan korporasi yang saat ini dienkripsi secara konvensional sedang disedot dan disimpan. Tujuannya sederhana namun mematikan: menunggu hingga komputer kuantum mencapai kematangan operasional untuk membongkar seluruh data tersebut. Ini bukan lagi sekadar pencurian informasi, melainkan ancaman eksistensial terhadap kedaulatan data nasional kita.
Sayangnya, ketika kita membedah kondisi dan kesiapan Indonesia dalam menghadapi intensitas ancaman yang semakin canggih ini, realita yang ada sangat mengkhawatirkan. Rentetan insiden kebocoran data pribadi (PII) yang terus berulang menunjukkan kegagalan sistemik dalam tata kelola keamanan. Pendekatan kita selama ini masih sangat reaktif—terjebak dalam rutinitas "pemadam kebakaran" setelah insiden terjadi, alih-alih membangun postur pertahanan yang berlapis (defense-in-depth) dan menerapkan prinsip security-by-design. Kebocoran data sering kali masih dipandang semata-mata sebagai kegagalan departemen IT, padahal sejatinya ini adalah kegagalan manajemen risiko di tingkat pimpinan tertinggi. Kita seolah terus-menerus menaruh semua telur dalam satu keranjang yang rapuh, tanpa ada pengawasan lintas sektoral yang memadai.
Di sinilah faktor "Iceberg of Ignorance" (Gunung Es Ketidaktahuan) memainkan peran yang sangat destruktif namun sering tidak disadari. Dalam konteks keamanan siber institusi di Indonesia, pimpinan puncak (C-level) atau pengambil kebijakan sering kali hanya melihat dan memahami lima persen dari total risiko dan masalah keamanan siber—yakni yang tampak di permukaan saja. Sementara itu, 95 persen masalah krusial lainnya—seperti kerentanan arsitektur warisan, kelemahan rantai pasok digital, hingga absennya literasi keamanan di tingkat operasional—tenggelam di bawah radar pengawasan. Ketidaktahuan di tingkat eksekutif ini bermuara pada keputusan strategis yang salah, alokasi anggaran pertahanan siber yang minim, dan budaya organisasi yang meremehkan prinsip kehati-hatian digital. Tanpa meruntuhkan "gunung es" ini, transformasi keamanan apa pun hanya akan menjadi kosmetik belaka.
Untuk mengantisipasi badai yang akan datang, Indonesia tidak punya pilihan lain selain mereformasi tata kelola ketahanan sibernya secara fundamental. Manajemen risiko tidak lagi bisa beroperasi dalam silo-silo sektoral, melainkan harus diintegrasikan melalui model kolaborasi penta-helix yang melibatkan pemerintah, industri, akademisi, masyarakat, dan media. Institusi publik maupun privat harus segera beralih dari model keamanan tradisional menuju arsitektur Zero Trust—jangan pernah percaya, selalu verifikasi. Selain itu, pimpinan puncak harus mulai mengkalibrasi ulang budaya organisasi mereka melalui empat pilar utama: membangun kewaspadaan situasional (situational awareness) yang real-time, menanamkan budaya antisipatif, memperkuat literasi digital secara menyeluruh, dan menerapkan manajemen risiko yang terukur. Hanya dengan cara inilah kita bisa bertransformasi dari sekadar korban pasif dalam "Black October" menjadi bangsa yang memiliki ketahanan siber yang sejati di era kuantum dan kecerdasan buatan.
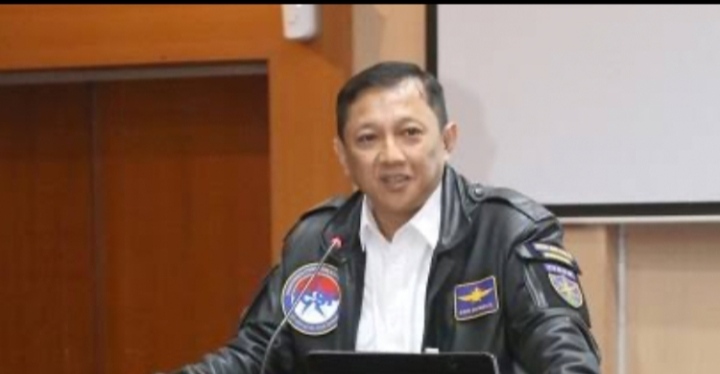
© All Rights Reserved. Ardi Sutedja K., adalah pemerhati dan praktisi manajemen resiko dan keamanan & ketahanan siber yang telah berpengalaman dan bergiat lebih dari 3 dekade di dalam industri komunikasi dan keamanan & ketahanan siber baik di dalam maupun luar negeri. Beliau juga adalah ketua dan salah satu pendiri perkumpulan profesi terdaftar, Indonesia Cyber Security Forum (ICSF). Email: chairman@icsf.or.id
TAGS : Ardi Sutedja K siber